Zobacz, co naprawdę dzieje się w HTTPS
Sprawdzimy, jak głęboka inspekcja SSL/TLS pozwala odzyskać widoczność ruchu szyfrowanego i przenieść część tego obciążenia z firewalla na wyspecjalizowaną platformę.
Ruch internetowy to dziś znacznie więcej niż przeglądanie stron. HTTPS, aplikacje SaaS, narzędzia AI i usługi chmurowe powodują, że coraz więcej zadań związanych z kontrolą i bezpieczeństwem trafia na firewall. Podczas IT&SEC Live pokażemy, jak FortiProxy może przejąć wyspecjalizowaną kontrolę nad ruchem webowym i odciążyć infrastrukturę brzegową.
Jeden problem. Ekspert. Konkret.
Skupimy się na tym, gdzie zaczynają się realne problemy z kontrolą ruchu webowego i kiedy wydzielenie warstwy Secure Web Gateway może uporządkować architekturę bezpieczeństwa. Na przykładzie FortiProxy przyjrzymy się trzem obszarom, które najczęściej decydują o skuteczności takiego podejścia.
Sprawdzimy, jak głęboka inspekcja SSL/TLS pozwala odzyskać widoczność ruchu szyfrowanego i przenieść część tego obciążenia z firewalla na wyspecjalizowaną platformę.
Pokażemy, jak precyzyjniej kontrolować dostęp do stron i aplikacji, w tym usług SaaS, narzędzi AI i serwisów społecznościowych, zamiast ograniczać się wyłącznie do prostego filtrowania adresów.
Przyjrzymy się, kiedy dedykowany Secure Web Gateway może przejąć zadania związane z ruchem internetowym, zwiększyć skalowalność środowiska i pozostawić firewallowi jego kluczowe role.
Zobaczmy to w praktyce
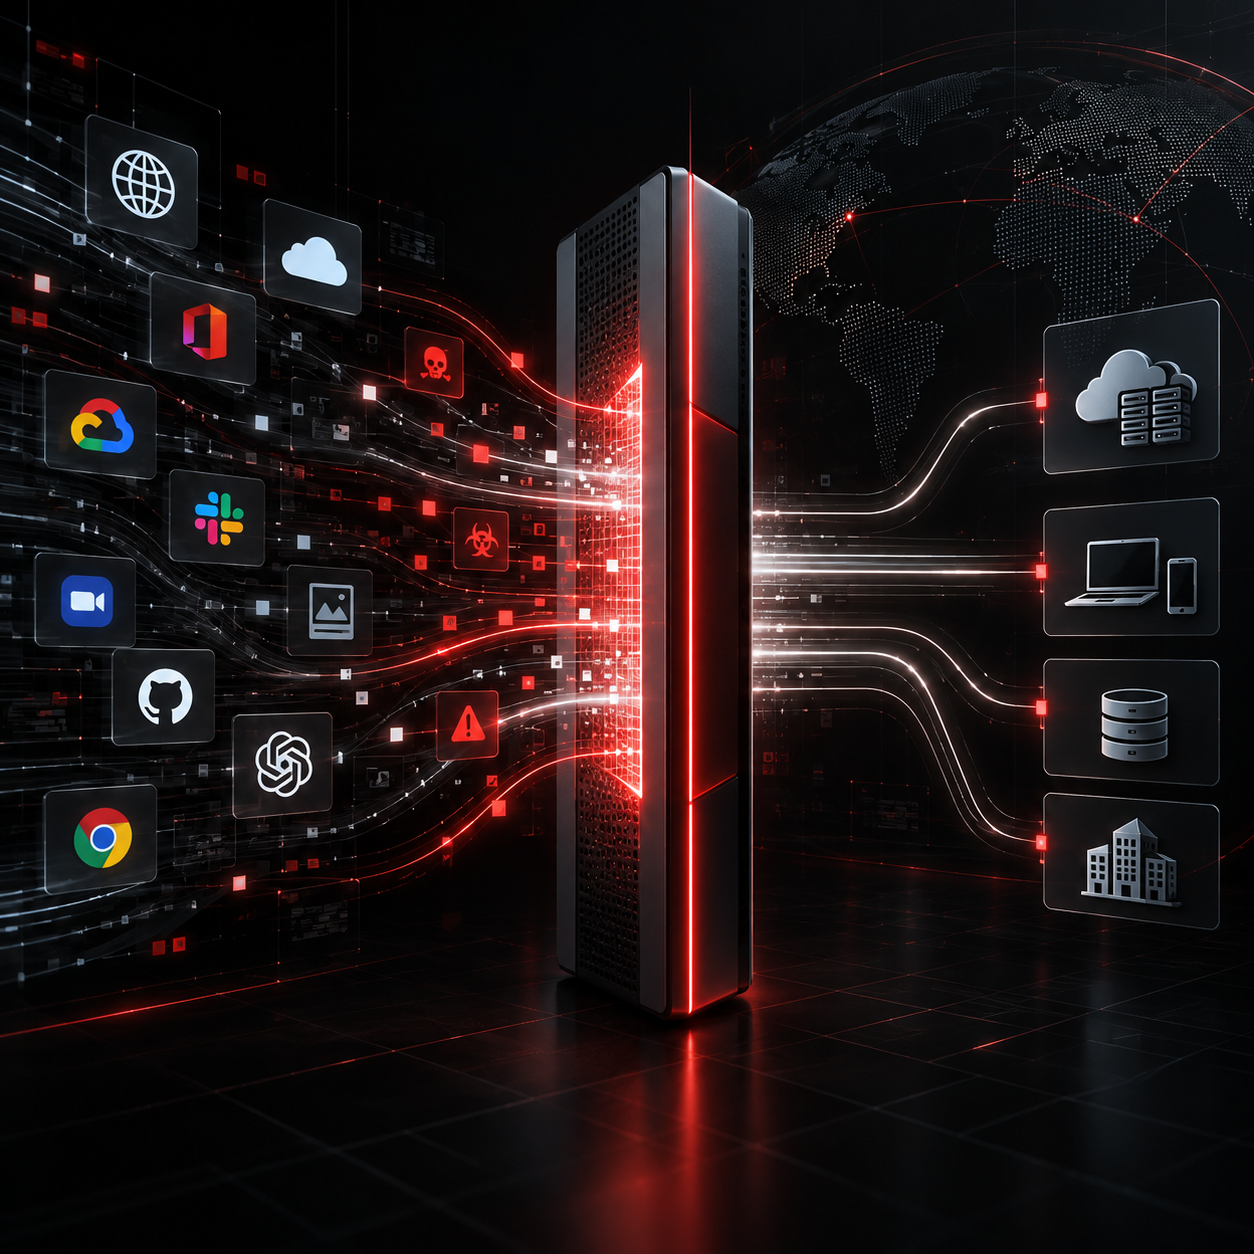
Zamiast omawiać FortiProxy funkcja po funkcji, przejdziemy przez typowy scenariusz obsługi ruchu webowego. Zobaczysz, w których miejscach dedykowany Secure Web Gateway może zapewnić widoczność, kontrolę i ochronę - zanim ruch dotrze do Internetu.
Pracownik otwiera stronę, aplikację SaaS lub narzędzie AI i generuje ruch, który trzeba bezpiecznie obsłużyć.
Ruch szyfrowany może zostać poddany inspekcji SSL/TLS, aby odzyskać widoczność tego, co faktycznie przechodzi przez połączenie.
Reguły określają, do jakich stron i aplikacji użytkownik może uzyskać dostęp oraz w jaki sposób może z nich korzystać.
Mechanizmy bezpieczeństwa sprawdzają ruch pod kątem zagrożeń, złośliwych domen, malware i prób obejścia polityk bezpieczeństwa.
Bezpieczny ruch jest przepuszczany, a połączenia naruszające politykę lub zawierające zagrożenie mogą zostać zablokowane.
Cel: pokazać cały proces jako jeden scenariusz - od pierwszego żądania użytkownika, przez inspekcję i egzekwowanie polityk, aż po decyzję o przepuszczeniu lub zablokowaniu ruchu.
Eksperci IT&SEC Live
O bezpieczeństwie ruchu webowego porozmawiamy z perspektywy producenta technologii oraz integratora, który projektuje i wdraża rozwiązania bezpieczeństwa w rzeczywistych środowiskach.
Principal Systems Engineer · Fortinet
Inżynier Fortinet i absolwent Wojskowej Akademii Technicznej, od lat związany z technologiami sieciowymi i cyberbezpieczeństwem. Łączy doświadczenie techniczne z praktyką projektową oraz regularnie dzieli się wiedzą podczas wydarzeń i spotkań poświęconych bezpieczeństwu infrastruktury IT.
Chief Technology Officer · Softinet
Ekspert z blisko 20-letnim doświadczeniem w cyberbezpieczeństwie. W swojej karierze odpowiadał m.in. za obszary Security & Networking oraz kierował zespołami Presales & Implementation. Jako CTO Softinet odpowiada za kierunek rozwoju technologicznego firmy i rozwój kompetencji związanych z nowoczesnymi rozwiązaniami bezpieczeństwa.
IT&SEC Live odbywa się na żywo. Podczas spotkania będzie czas na pytania do obu ekspertów i rozmowę o konkretnych scenariuszach wykorzystania Secure Web Gateway.
IT&SEC Live · 29 października
Dołącz do IT&SEC Live i zobacz, kiedy dedykowany Secure Web Gateway może przejąć część zadań firewalla, zwiększyć widoczność ruchu szyfrowanego i pomóc precyzyjniej kontrolować dostęp do Internetu, SaaS oraz narzędzi AI.
29 października 2026 · godz. 12:00
Online · transmisja na żywo
Około 30-45 minut
Bezpłatny
Rejestracja
Uzupełnij formularz i dołącz do IT&SEC Live.